
Actualizado: noviembre 2026 · Por Jess Calderón
Cuando emprendemos un negocio digital, solemos concentrarnos en que la página se vea bien, cargue rápido, tenga buenas fotos y que el proceso de compra funcione. Pero hay algo que muchas veces dejamos para después: proteger tu tienda en línea y tu página web.
Imagina que acabas de invertir en tu tienda. Tienes dominio, hosting, catálogo, pasarela de pago y campañas funcionando. Llegan los pedidos. Pero un día descubres que alguien entró a tu panel, modificó archivos, instaló código malicioso o vio información que no debía.
¿En qué momento debiste prevenirlo? Desde el principio.
La ciberseguridad no comienza cuando publicas tu página ni cuando instalas un plugin de seguridad. Comienza en la planeación y acompaña a tu proyecto durante toda su vida.
En esta guía recorremos paso a paso cómo proteger tu tienda en línea desde su creación: cómo armar una pequeña gobernanza de seguridad sin tener un departamento de sistemas y cómo Claude puede ayudarte en el proceso. Usamos WordPress y WooCommerce como ejemplo, pero casi todo aplica a otras plataformas.
- Gobernanza
- Dominio y hosting
- WordPress
- Tu tienda
- Herramientas
- Auditoría
- Publicación
- Mantenimiento
- IA como apoyo
Paso 1: crea una gobernanza para proteger tu tienda en línea
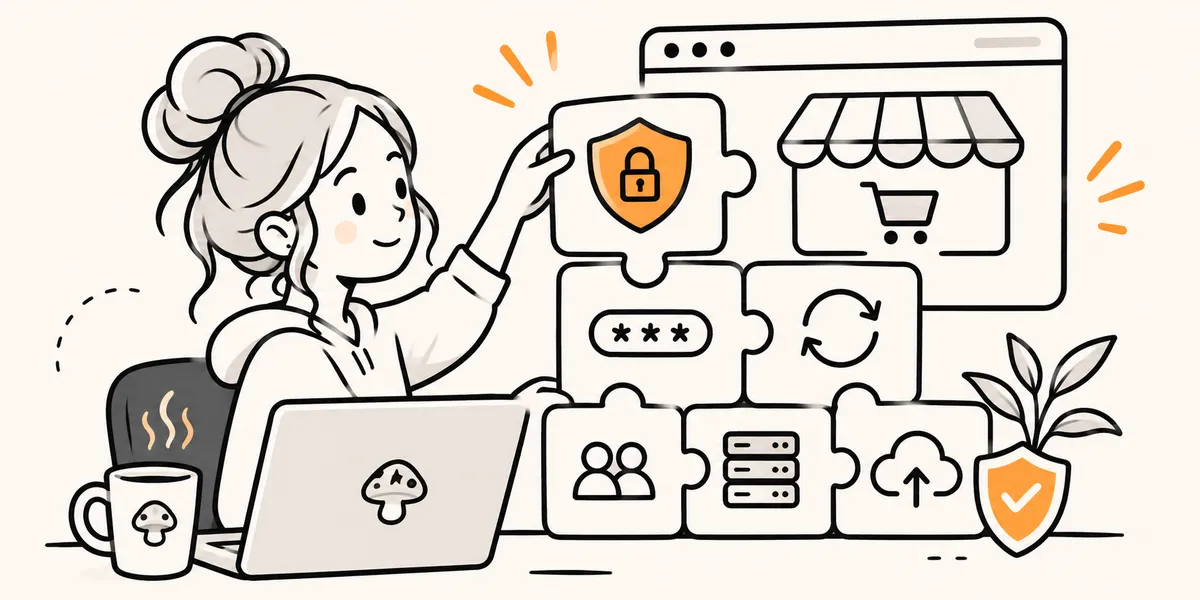
Gobernanza suena muy corporativo, pero es sencillo: decidir quién es responsable de cada cosa, qué reglas se siguen y cómo se toman las decisiones. No necesitas un departamento de tecnología para empezar.
Responsables y accesos
Responde estas preguntas antes de crear tu sitio:
Evita que todo esté bajo el mismo usuario o que varias personas compartan una contraseña. Cada colaborador debe tener su propia cuenta, solo con los permisos que necesita.
Inventario tecnológico
Anota cada pieza de tu negocio digital. Así sabes exactamente qué debes mantener protegido:
Clasifica la información
No todos los datos son igual de sensibles. Una tienda en línea puede manejar datos de contacto, direcciones de entrega, historial de pedidos, cuentas de usuario, información de pagos y datos de proveedores. Identifica qué necesitas de verdad, dónde se guarda y quién puede verlo.
Si recopilas información de clientes, cumple con la ley de protección de datos personales: aviso de privacidad, tratamiento, conservación y derechos de los titulares.
Presupuesto de seguridad
No necesitas un equipo completo, pero sí reservar recursos para herramientas, respaldos, mantenimiento, renovaciones, auditorías cuando el negocio crezca y atención de incidentes. La seguridad es parte del costo de operar tu negocio digital.
Normas que aplican en México
Tu gobernanza no parte de cero. Estas normas y leyes te dan un marco para proteger tu tienda en línea y cuidar a tus clientes:
Hoy México no tiene una NOM ni una ley general de inteligencia artificial. Si usas IA con datos de clientes, aplica la ley de datos personales. Como referencia internacional existe la ISO/IEC 42001 para gestionar sistemas de IA.
Te explico cada norma a detalle, y cómo aplicarla a una tienda pequeña, en normas de IA y comercio electrónico en México.
Paso 2: dominio y hosting, protege la infraestructura
Para proteger tu tienda en línea, elige bien dónde vivirá tu página y quién tendrá acceso a lo que la mantiene funcionando. No te fijes solo en espacio, velocidad o precio. Revisa también que tu hosting:
- Tenga medidas de seguridad documentadas
- Ofrezca respaldos y diga cada cuánto se hacen
- Proteja su infraestructura
- Permita conexiones seguras
- Tenga un plan de recuperación ante incidentes
- Dé soporte técnico y canales de atención
- Te deje administrar tus propios accesos
El proveedor cuida la infraestructura. La configuración de WordPress, los plugins, las contraseñas y los permisos siguen siendo tu responsabilidad.
Si administras tu propio servidor, nunca trabajes con el usuario root. Crea un usuario con permisos sudo, entra siempre con él y desactiva el acceso directo de root por SSH. Mejor aún: usa llaves SSH en lugar de contraseñas.
Protege tu dominio
Tu dominio es uno de tus activos más valiosos. Si alguien entra a tu cuenta del registrador, puede cambiar los DNS, desviar a tus visitantes o tirar tu página.
- Activa la autenticación multifactor
- Usa una contraseña única
- Activa el bloqueo de transferencia
- Mantén al día tus datos de contacto
- Revisa las notificaciones de cambios
- Guarda tus datos de recuperación en un lugar seguro
Algunos registradores ofrecen una capa extra para proteger tu tienda en línea. En Hostinger, por ejemplo, Domain Shield pide doble verificación antes de transferir, eliminar o cambiar los servidores de nombres de tu dominio.

Configura HTTPS y SSL/TLS
Tu sitio debe usar HTTPS con un certificado válido. Así la conexión entre el navegador de tu cliente y tu servidor viaja cifrada. Es un requisito básico para proteger tu tienda en línea. Comprueba que el certificado esté vigente, que todo cargue con HTTPS, que no haya recursos importantes en HTTP y que las redirecciones funcionen.
Paso 3: instala WordPress sin abrir puertas innecesarias
WordPress es muy flexible, pero su seguridad depende de lo que instalas y de cómo lo administras. Para proteger tu tienda en línea desde la instalación, descárgalo solo desde el sitio oficial de WordPress, nunca de instaladores modificados. Después de instalarlo:
- Usa un usuario administrador que no sea predecible
- Crea contraseñas únicas y robustas
- Activa la autenticación multifactor
- Revisa roles y permisos
- Mantén WordPress actualizado
- Elimina temas y plugins que no uses
- Instala solo las extensiones necesarias
- Configura respaldos desde el principio
Cada plugin es código de un tercero, y por eso también es una puerta a tu sitio. Revisa su procedencia, mantenimiento, reputación y compatibilidad. Mi recomendación: descárgalos del repositorio oficial de WordPress o de desarrolladores reconocidos.
Las versiones pirateadas o modificadas pueden traer código malicioso. Ahorrarte unos pesos podría costarte tu página completa.
Paso 4: cómo proteger tu tienda en línea en WooCommerce
Con WooCommerce tu sitio no solo publica información: procesa pedidos, administra cuentas y se conecta con servicios de pago. Por eso necesita cuidados extra.
Protege las cuentas administrativas
No todos necesitan acceso completo. Asigna permisos según lo que hace cada persona:
Revisa tus pasarelas de pago
Tu pasarela es clave para proteger tu tienda en línea. Usa proveedores de pago confiables y sus integraciones oficiales. No guardes datos completos de tarjetas en tu servidor: usa la tokenización y el procesamiento seguro de tu pasarela. Revisa también:
- Conexiones protegidas
- Credenciales de integración resguardadas
- Claves de prueba y de producción separadas
- Notificaciones y webhooks bien configurados
- Nadie con acceso innecesario a las transacciones
Protege formularios y datos de clientes
Para proteger tu tienda en línea también cuida tus formularios. Revisa qué datos piden de contacto, registro y compra, y cómo se procesan. Agrega protección contra spam y bots sin estorbar la compra. Y verifica que cada integración externa tenga una razón de ser y no comparta datos de más.
Paso 5: herramientas para proteger tu tienda en línea
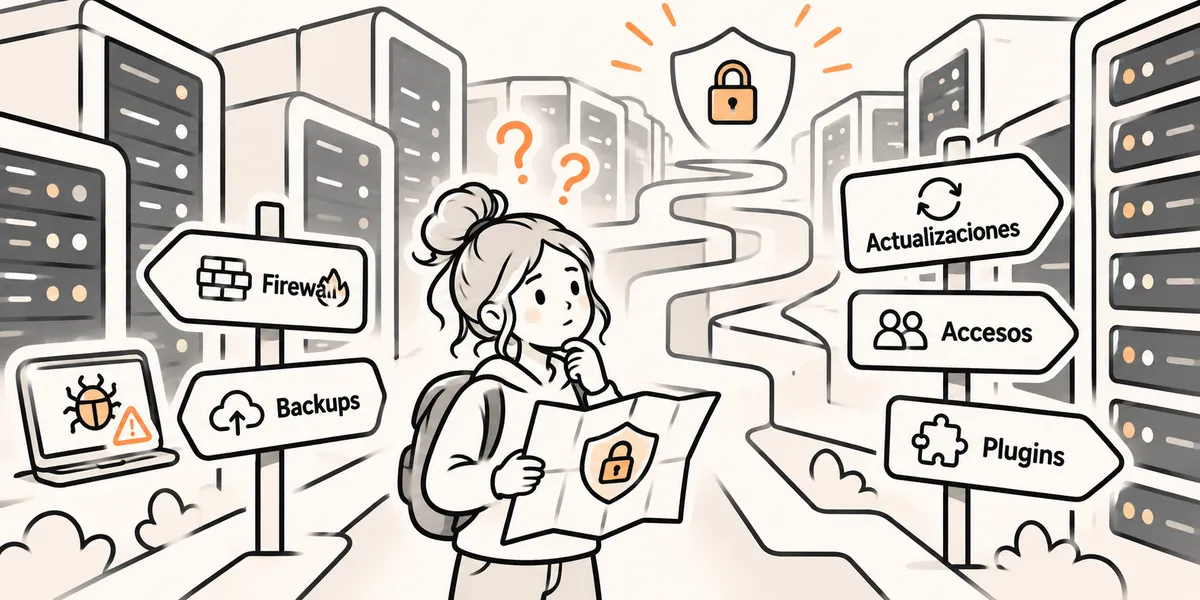
No necesitas comprarlas todas para proteger tu tienda en línea. Elige las que cubren lo que tu negocio necesita de verdad.
Herramientas en línea para revisar tu sitio
Usa estas herramientas únicamente en sitios que administras o con autorización. Algunas pruebas generan tráfico o activan alertas. Y que no encuentren problemas no significa que tu sitio esté libre de vulnerabilidades.
Plugins de seguridad para WordPress
No instales todos. Acumular plugins que hacen lo mismo suma complejidad y riesgos. Elige una solución principal, compleméntala con respaldos y registros, y revisa que sean compatibles entre sí. Si quieres reforzar tu sitio sin plugins pesados, aquí tienes 7 códigos de seguridad para WordPress.
Paso 6: auditoría de seguridad antes de publicar
Esta es una de las etapas más importantes para proteger tu tienda en línea. No basta con que el diseño se vea bien y el botón de comprar funcione: necesitas una revisión técnica. Abre cada categoría y marca lo que ya tienes:
Accesos y usuarios
- Todas las cuentas tienen contraseñas únicas
- La autenticación multifactor está activa
- Cada usuario tiene solo los permisos necesarios
- Eliminaste las cuentas de prueba
- Revisaste los accesos de colaboradores anteriores
WordPress y extensiones
- WordPress está actualizado
- Plugins y temas están actualizados
- Eliminaste las extensiones que no usas
- Todo viene de fuentes confiables
- No hay vulnerabilidades conocidas en lo instalado
Infraestructura
- El sitio usa HTTPS
- El certificado está vigente
- Las cabeceras de seguridad están configuradas
- Los archivos sensibles están protegidos
- El servidor limita los accesos innecesarios
Tienda en línea
- La pasarela de pago funciona bien
- Las credenciales de integración están protegidas
- Cada cliente ve solo su propia información
- Los formularios validan los datos
- No guardas datos de pago que no necesitas
Respaldos y recuperación
- Tienes una copia de seguridad completa
- Se guarda fuera del servidor principal
- Está protegida contra accesos no autorizados
- Ya probaste restaurarla
- Sabes a quién llamar si hay un incidente
Si algún punto está pendiente, no necesariamente debes cancelar el lanzamiento. Pero sí evalúa el riesgo y resuelve los controles críticos antes de salir a producción.

Descarga la auditoría completa
Checklist gratis de 40 puntos para proteger tu tienda en línea, paso a paso.
Descargar el checklist¿Prefieres un diagnóstico rápido? Haz el test de ciberseguridad para tu tienda en línea y descubre en qué nivel estás.
Paso 7: publicación, prepara tu página para recibir visitantes
Antes de hacer público tu sitio, haz una última revisión para proteger tu tienda en línea. Comprueba que:
- No haya archivos de configuración expuestos
- No haya contraseñas en archivos públicos
- No queden usuarios administradores de prueba
- Las páginas de administración estén protegidas
- Las redirecciones a HTTPS funcionen
- El firewall esté activo cuando corresponda
- Los respaldos estén configurados
- Los registros de actividad estén disponibles
- Los servicios externos estén bien conectados
Documenta la fecha de publicación, las versiones de cada componente y quién administra el sitio. Así conoces tu punto de partida y puedes comparar cambios futuros.
Paso 8: mantenimiento, la seguridad no termina al publicar
Una página web no se construye una vez y se abandona. Salen actualizaciones, aparecen vulnerabilidades nuevas y los servicios cambian sus reglas. Para proteger tu tienda en línea a largo plazo, arma un calendario:
No se trata de cumplir el calendario por cumplir. Ajusta la frecuencia según el volumen de información, tu exposición y el nivel de riesgo de tu negocio.
Qué hacer si sospechas que hackearon tu página
- Contacta a tu proveedor de hosting y pide apoyo
- Guarda registros y evidencias del incidente
- Identifica qué cuentas, sistemas o datos están en riesgo
- Cambia tus contraseñas desde un dispositivo confiable
- Revoca sesiones y claves de acceso comprometidas
- Aísla lo afectado cuando sea necesario
- Pide una revisión técnica y elimina la causa
- Restaura desde una copia verificada y limpia
- Confirma que no quedan accesos ni código malicioso
- Evalúa si debes notificar por protección de datos
Si restauras una copia sin investigar el origen del problema, puedes volver a meter la misma vulnerabilidad.
Paso 9: cómo te ayuda Claude a proteger tu tienda en línea
La inteligencia artificial puede ser tu aliada al crear y mantener tu sitio. Claude analiza código, explica configuraciones, documenta procesos y te ayuda a entender reportes técnicos. Pero usar IA no significa delegarle toda la seguridad: sus resultados necesitan validación. Si quieres más ideas para trabajar con IA, mira mis herramientas de IA para vender.
Úsala para planificar riesgos, revisar configuraciones y entender reportes técnicos. Es un apoyo para proteger tu tienda en línea, no un reemplazo de tu criterio.
Claude Code para revisiones de seguridad
Si trabajas con código y usas Claude Code, puedes ir un paso más allá. Su comando /security-review analiza los cambios en tu código y detecta posibles problemas antes de integrarlos. Es muy útil si desarrollas temas, plugins o funciones a la medida. Consulta cómo usarlo en la documentación oficial de Anthropic.
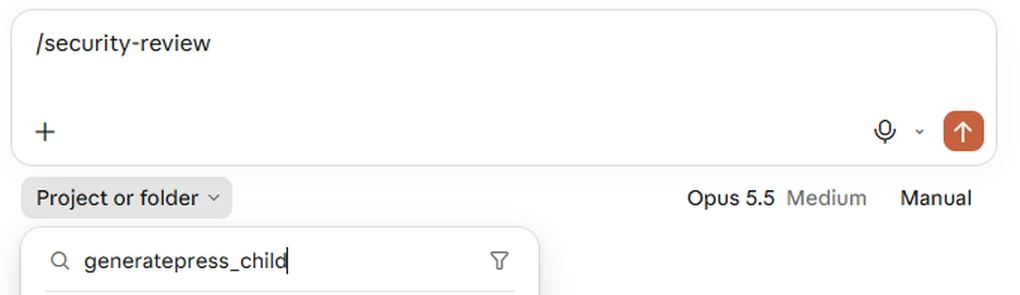
Una revisión automática puede pasar por alto vulnerabilidades o dar falsos positivos. Valida cada hallazgo antes de aplicar cambios.
Nunca compartas contraseñas, claves API, tokens, datos financieros, datos de clientes ni archivos sensibles en un chat con IA. Usa ejemplos ficticios o versiones editadas. La IA debe ayudarte a decidir mejor, no convertirse en otro punto de fuga.
Esto aplica también a los agentes que entran a tu panel por ti, como Muse de Meta: dales un usuario con permisos limitados, nunca tu cuenta de administrador.
Conclusión: proteger tu tienda en línea empieza el primer día

La ciberseguridad no es un tema para cuando algo sale mal. Tu página web es parte de la infraestructura de tu negocio, y detrás de cada formulario, registro, pedido y compra hay información que tus clientes te confían.
No necesitas ser especialista ni contratar un equipo completo desde el primer día. Pero sí establecer reglas, conocer tus herramientas, controlar los accesos y mantener una estrategia de prevención para proteger tu tienda en línea. Si todavía no tienes tienda, aquí te enseño a crear tu tienda en línea con IA con estos pasos desde el inicio.
No esperes a tener un incidente. La seguridad debe ser parte de cada decisión tecnológica que tomes.
¿Te ayudo a revisar tu tienda?
Revisamos tu WordPress o WooCommerce y armamos tu plan para proteger tu tienda en línea.
Ver asesoríasPreguntas frecuentes sobre cómo proteger tu tienda en línea
¿Cuándo empezar a proteger tu tienda en línea?
Desde la planeación, antes de contratar dominio y hosting. Es más fácil y barato construir con seguridad que corregir después de un incidente.
¿Un hosting seguro protege mi tienda?
Solo en parte. El proveedor cuida la infraestructura, pero proteger tu tienda en línea también depende de ti: WordPress, los plugins, las contraseñas y los permisos.
¿Qué plugin de seguridad me conviene?
Elige uno principal, como Wordfence, Solid Security o Sucuri, y compleméntalo con respaldos y un registro de actividad. No instales varios que hagan lo mismo.
¿Puedo guardar datos de tarjetas en mi servidor?
No es recomendable. Usa la tokenización de tu pasarela de pago para que los datos completos de la tarjeta nunca pasen por tu sitio.
¿Claude te ayuda a proteger tu tienda en línea?
Sí, como apoyo para planificar riesgos, revisar configuraciones y código. Nunca le compartas contraseñas ni datos de clientes, y valida sus hallazgos.